Tìm thấy 47 kết quả cho tag "Bảo mật"
← Quay lại tìm kiếm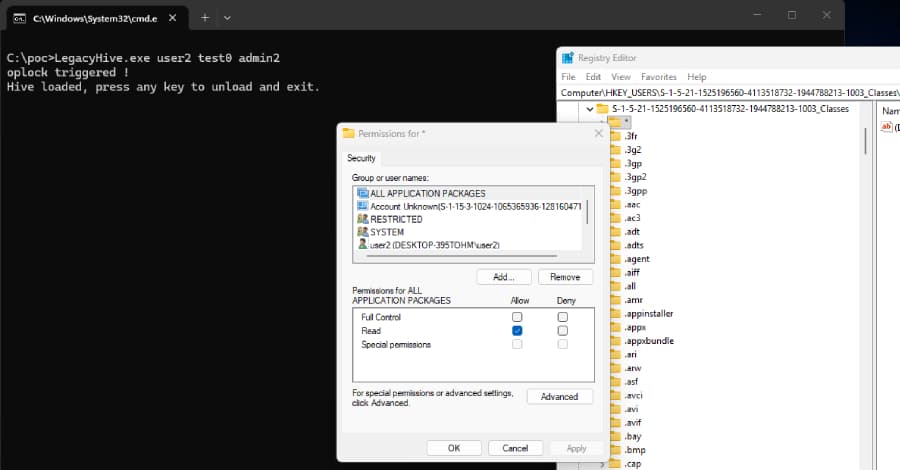
Nhà nghiên cứu Chaotic Eclipse vừa công bố mã khai thác LegacyHive cho lỗ hổng leo thang đặc quyền trong Windows User Profile Service, hoạt động trên mọi phiên bản Windows được hỗ trợ, kể cả sau bản vá Patch Tuesday tháng 7/2026. Lỗ hổng này cho phép người dùng không có đặc quyền tải registry hive của quản trị viên, mở ra nguy cơ bị khai thác nghiêm trọng. Bên cạnh đó, Microsoft cũng vá hàng loạt lỗ hổng SharePoint Server đang bị khai thác tích cực.
Zoom vừa phát hành bản vá cho lỗ hổng nghiêm trọng CVE-2026-53412 trên Windows, có điểm CVSS 9.8, cho phép kẻ tấn công chiếm đoạt tài khoản qua mạng. Bản cập nhật cũng khắc phục thêm ba lỗ hổng mức cao khác. Người dùng nên cập nhật ngay lên phiên bản mới nhất để tránh rủi ro.

Luật sư thành phố San Francisco đã gửi thư yêu cầu Apple và Google gỡ bỏ 13 ứng dụng AI face-swap có khả năng tạo ảnh khỏa thân giả mạo mà không có sự đồng thuận. Cả hai công ty đều khẳng định đã và đang xử lý các ứng dụng vi phạm chính sách về nội dung khiêu dâm, đồng thời cam kết tiếp tục siết chặt kiểm duyệt.
OpenAI vừa giới thiệu GPT-Red, một mô hình ngôn ngữ lớn được huấn luyện để trở thành 'siêu hacker' nhằm kiểm tra và cải thiện bảo mật cho các mô hình khác. Công cụ này đã giúp GPT-5.6 trở thành phiên bản an toàn nhất từ trước đến nay, đồng thời phát hiện ra kiểu tấn công tiêm lệnh mới chưa từng thấy. Dù vậy, OpenAI khẳng định con người vẫn đóng vai trò quan trọng trong quy trình kiểm thử bảo mật.
Lỗ hổng wp2shell bao gồm hai lỗi bảo mật nghiêm trọng trong lõi WordPress, cho phép kẻ tấn công chưa xác thực thực thi mã từ xa. WordPress đã phát hành bản vá khẩn cấp cho các phiên bản 6.9 và 7.0, đồng thời kích hoạt cập nhật cưỡng bức. Các chuyên gia khuyến cáo người dùng nhanh chóng cập nhật hoặc áp dụng biện pháp giảm thiểu tạm thời.
Hai lỗ hổng bảo mật trong RabbitMQ cho phép kẻ tấn công đánh cắp OAuth secret và đọc dữ liệu hàng đợi xuyên tenant. Các phiên bản từ 3.13.0 trở đi bị ảnh hưởng và đã được vá trong các bản phát hành gần đây. Người dùng được khuyến cáo nâng cấp ngay lập tức và thực hiện các biện pháp bảo vệ bổ sung.

OpenAI giới thiệu GPT-Red, một LLM siêu hacker giúp tăng cường bảo mật. Bơm nhiệt tại Mỹ tiếp tục tăng trưởng mạnh dù ưu đãi thuế kết thúc. Elon Musk bí mật mua công ty tua-bin khí trị giá 1 tỷ USD để cung cấp năng lượng cho AI Grok.

Lỗi hệ thống tính phí của AWS đã khiến nhiều khách hàng nhận được hóa đơn ước tính lên tới hàng tỷ USD dù không sử dụng dịch vụ. Amazon xác nhận đang khắc phục và cho biết các số liệu này không phản ánh chi phí thực tế. Sự cố dự kiến sẽ được giải quyết trong vài giờ tới.

Microsoft đe dọa khởi kiện và báo cảnh sát với nhà nghiên cứu bảo mật Nightmare Eclipse sau khi người này công khai hàng loạt lỗ hổng chưa vá trong Windows Defender và BitLocker. Sự việc làm dấy lên cuộc tranh luận về trách nhiệm tiết lộ lỗ hổng, và cộng đồng an ninh mạng chỉ trích mạnh mẽ cách xử lý của Microsoft, cảnh báo hiệu ứng đóng băng có thể khiến ít người báo cáo lỗ hổng hơn.
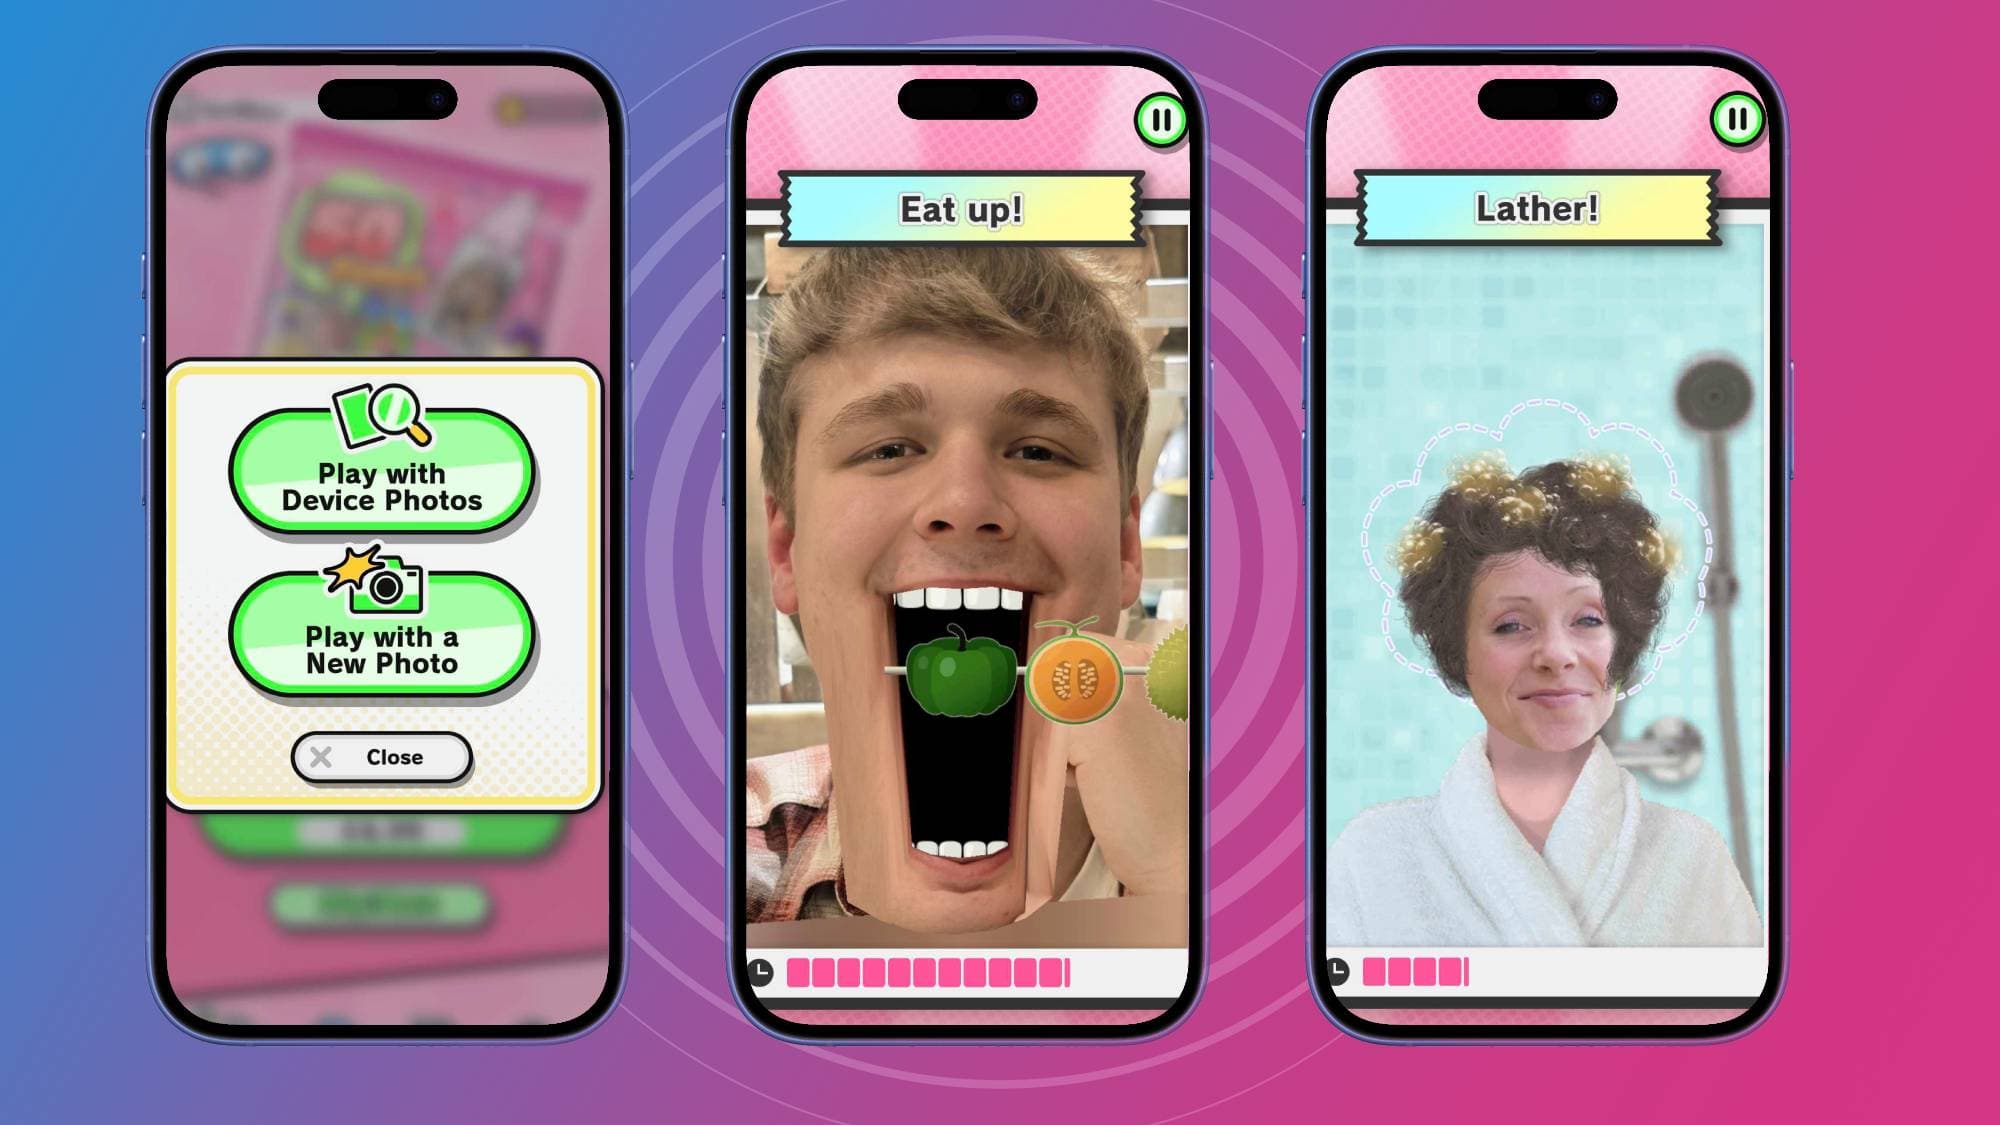
Nintendo vừa phát hành tựa game di động Pictonico!, một bộ sưu tập minigame sử dụng ảnh từ thư viện điện thoại, mang phong cách hài hước gợi nhớ đến dòng WarioWare. Phiên bản demo miễn phí đã có trên iOS và Android, với các gói mua thêm mở khóa nhiều nội dung hấp dẫn.
Microsoft phát hiện một chiến dịch cryptojacking tinh vi sử dụng SEO poisoning và chatbot AI để phát tán mã độc đào tiền mã hóa qua GPU, nhắm vào game thủ và người dùng PC cao cấp. Mã độc giả dạng các tiện ích phổ biến như CrystalDiskInfo, HWMonitor, sử dụng DLL sideloading và ScreenConnect để ẩn mình, đồng thời theo dõi hoạt động GPU để tránh bị phát hiện. Chiến dịch đã hoạt động từ tháng 3/2026 với hơn 150 tên miền độc hại.
Chiến dịch Saffron do Pháp và Hà Lan dẫn đầu đã triệt phá thành công dịch vụ VPN tội phạm First VPN, vốn được ít nhất 25 nhóm ransomware sử dụng để che giấu hoạt động. Các cơ quan chức năng đã tịch thu 33 máy chủ, thẩm vấn quản trị viên và thông báo danh tính người dùng cho cơ quan thực thi pháp luật.

Microsoft đang đe dọa khởi kiện hình sự một nhà nghiên cứu bảo mật có biệt danh Nightmare Eclipse vì công khai mã khai thác lỗ hổng zero-day. Chuyên gia Kevin Beaumont chỉ trích sự thiếu nhất quán của Microsoft khi trước đây từng tuyển dụng những người có hành vi tương tự. Vụ việc làm dấy lên tranh luận về tính minh bạch trong chính sách tiết lộ lỗ hổng của các ông lớn công nghệ.

Apple dự kiến sẽ dành phần lớn thời gian tại WWDC 2026 để quảng bá khả năng AI chạy trên thiết bị, dựa trên 15 năm kinh nghiệm thiết kế chip tùy chỉnh. Hãng hợp tác với Google để thu nhỏ mô hình Gemini, đồng thời sử dụng công nghệ bảo mật của Nvidia trên Google Cloud cho các tác vụ phức tạp. Đây là bước ngoặt so với chiến lược Private Cloud Compute ban đầu, nhằm vượt qua những khó khăn về hiệu năng và khôi phục niềm tin sau loạt trì hoãn của Apple Intelligence.

Chiến dịch tấn công chuỗi cung ứng TrapDoor đã phát tán mã độc đánh cắp thông tin đăng nhập qua hơn 34 gói độc hại trên npm, PyPI và Crates.io, nhắm vào các nhà phát triển trong lĩnh vực tiền mã hóa, DeFi, Solana và AI. Các gói sử dụng nhiều kỹ thuật khác nhau như hook postinstall, script build.rs và thực thi khi import, đồng thời lợi dụng trợ lý AI thông qua các tệp .cursorrules và CLAUDE.md để mở rộng phạm vi tấn công.

Motorola bị phát hiện chèn mã affiliate vào đơn hàng Amazon thông qua ứng dụng Smart Feed trên dòng Razr Ultra 2026. Hãng xác nhận đây là hành vi 'không cố ý' và đã nhanh chóng khắc phục. Vụ việc gợi nhớ đến bê bối của tiện ích Honey trước đây.
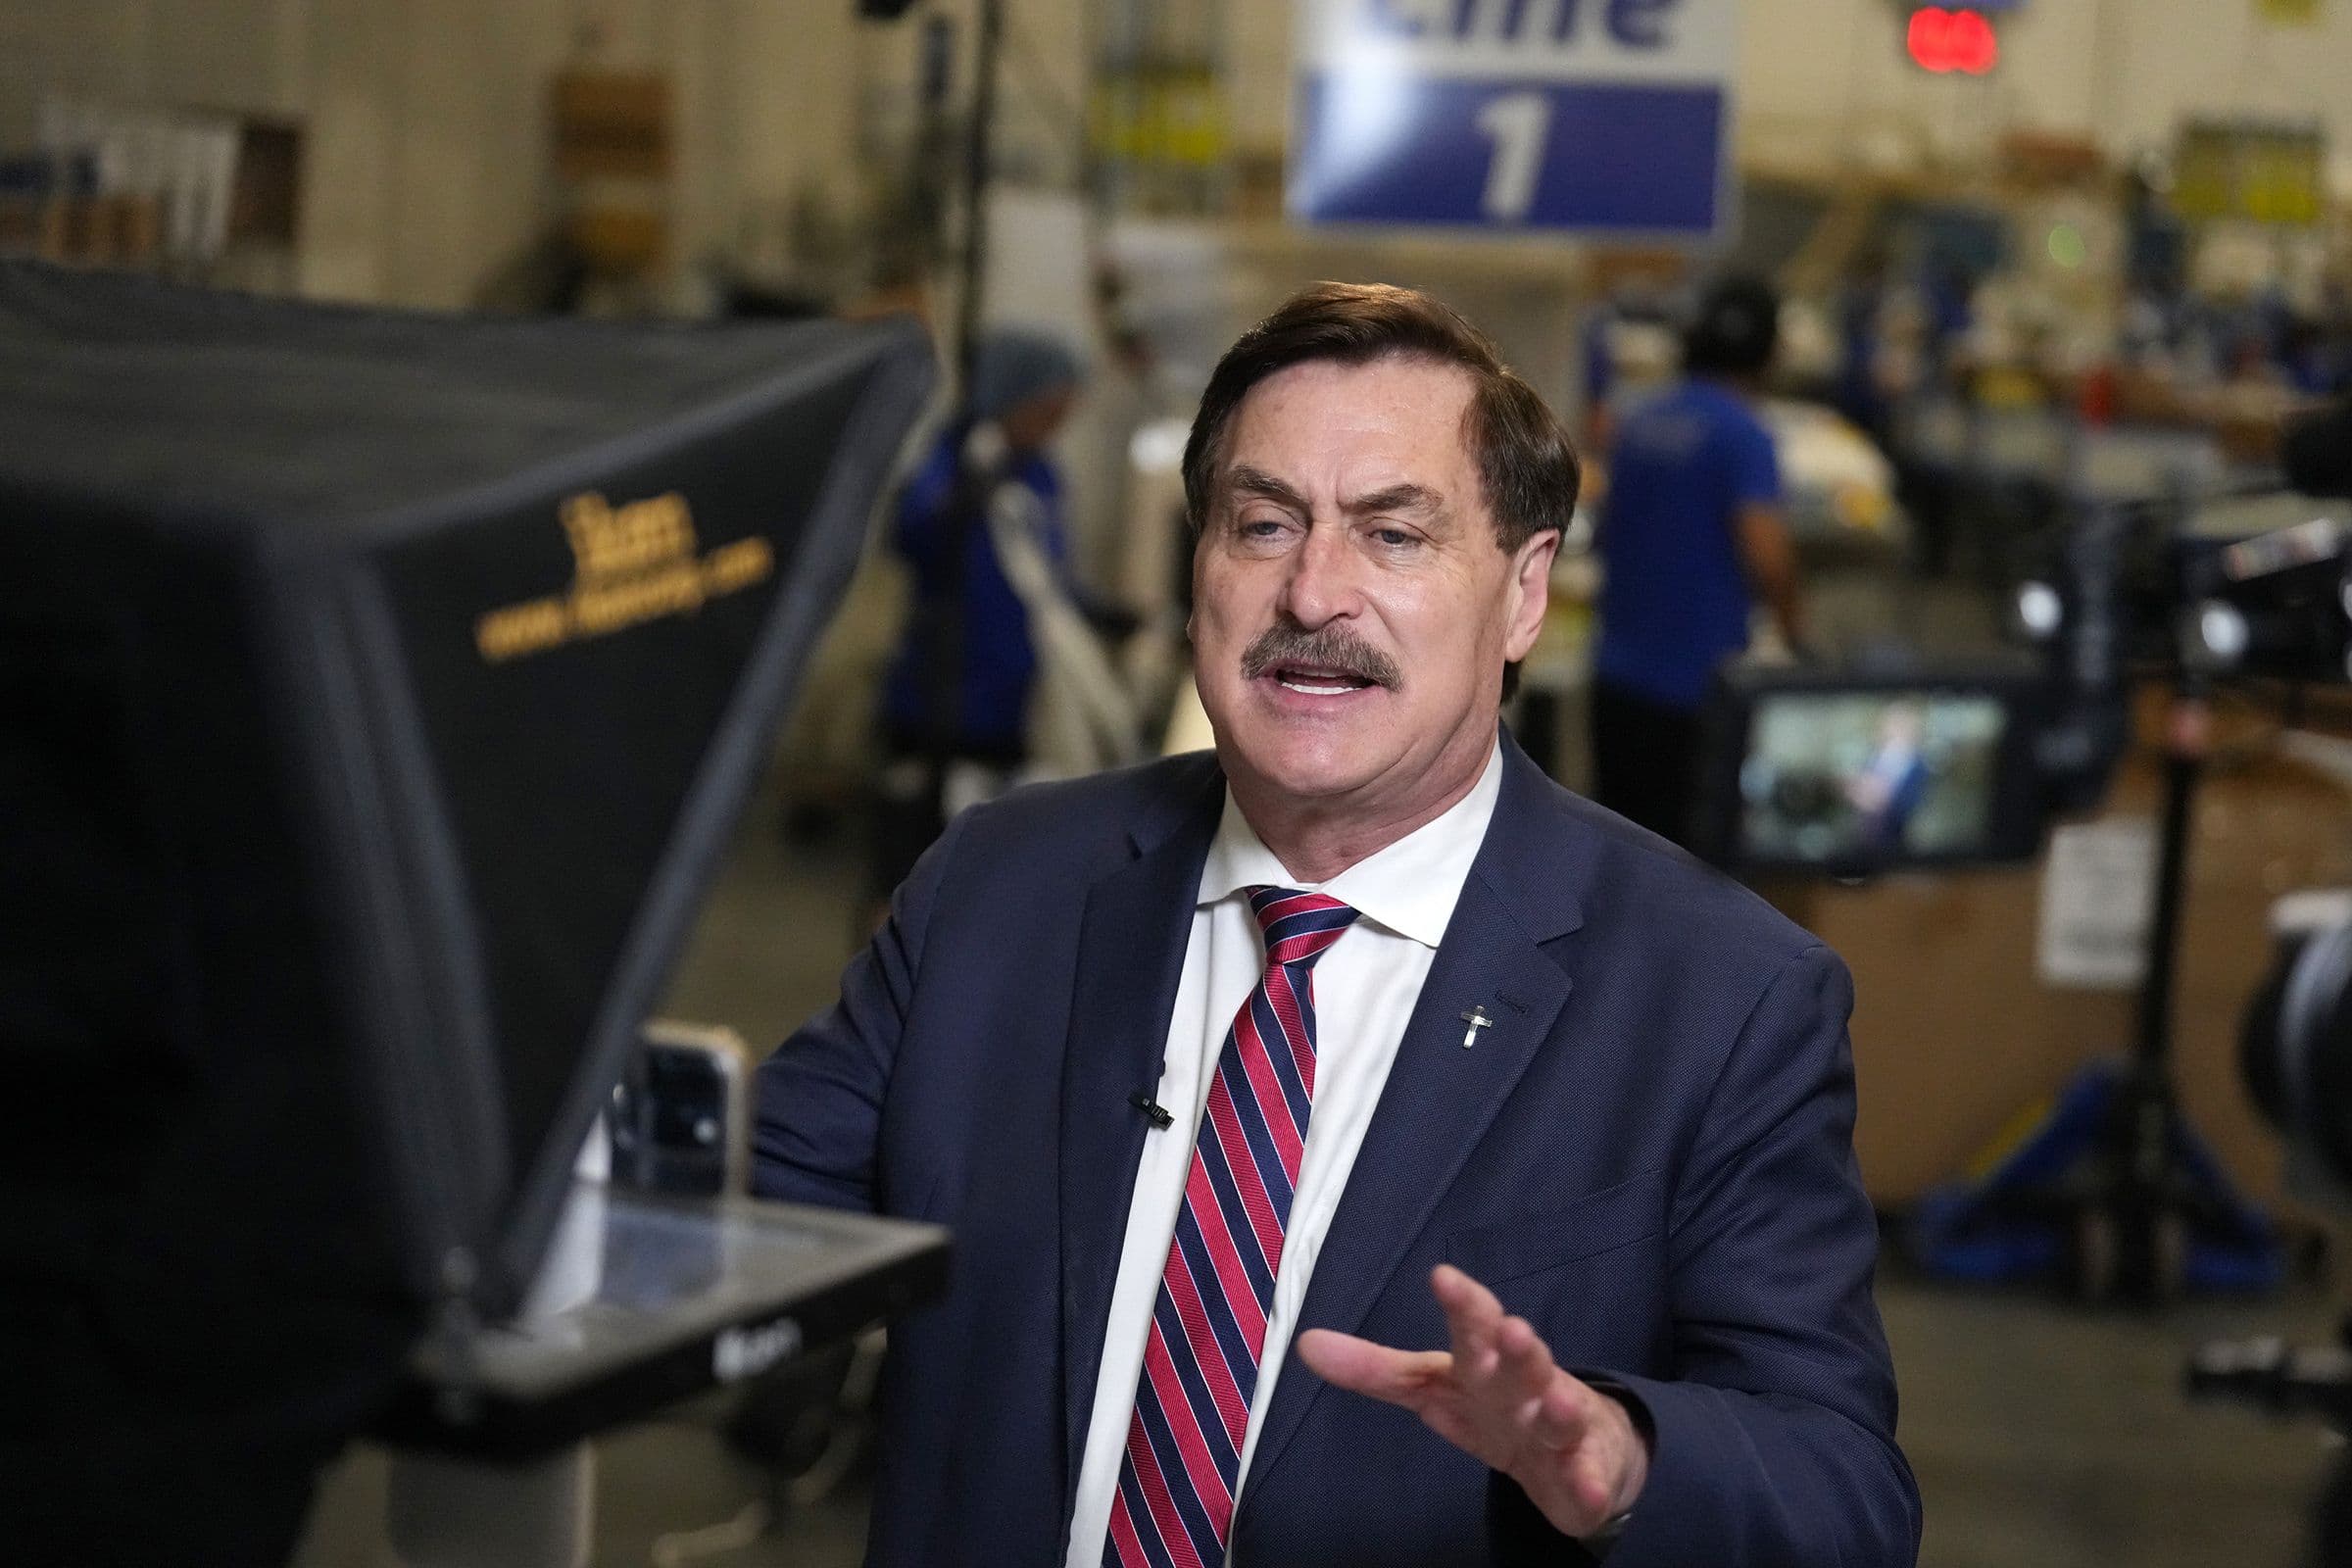
Bài viết tổng hợp các tin tức an ninh mạng nổi bật trong tuần, bao gồm vụ nhóm ransomware Play tấn công MyPillow của Mike Lindell, chiến thuật đột nhập trực tiếp của Silent Ransom Group, việc camera xe buýt trường học BusPatrol trở thành công cụ giám sát, và nghiên cứu cho thấy ngừng ShotSpotter giúp cảnh sát Chicago phản hồi nhanh hơn.

Cisco đã phát hành bản vá cho lỗ hổng bảo mật CVSS 10.0 trên nền tảng Secure Workload, cho phép kẻ tấn công từ xa truy cập dữ liệu nhạy cảm và thay đổi cấu hình. Lỗ hổng CVE-2026-20223 ảnh hưởng đến cả triển khai SaaS và on-prem, và hiện chưa có giải pháp thay thế. Cisco khuyến cáo người dùng nâng cấp lên phiên bản đã vá ngay lập tức.

Pebblebee Halo là Bluetooth tracker tích hợp tính năng an toàn cá nhân với còi báo 130dB, đèn LED và cảnh báo tự động. Thiết bị hỗ trợ cả Apple Find My và Google Find Hub, dễ sử dụng và phù hợp cho người không rành công nghệ. Dù giá cao hơn đối thủ, Halo mang đến sự an tâm đáng giá.

Một chiến dịch tấn công chuỗi cung ứng có chủ đích đã ảnh hưởng đến 8 gói trên Packagist, sử dụng mã độc ẩn trong package.json để tải và thực thi tệp nhị phân Linux từ GitHub Releases. Các chuyên gia bảo mật cảnh báo rằng kỹ thuật "đa hệ sinh thái" này có thể qua mặt được các công cụ quét phụ thuộc PHP thông thường.
Chương trình Project Glasswing của Anthropic, sử dụng mô hình AI Claude Mythos Preview, đã phát hiện hơn 10.000 lỗ hổng bảo mật nghiêm trọng trong các phần mềm toàn cầu. Nỗ lực này giúp cải thiện an ninh mạng và cảnh báo các nhà phát triển về sự cần thiết phải đẩy nhanh chu kỳ vá lỗi.
Microsoft vừa cập nhật bản vá cho lỗ hổng thực thi mã từ xa nghiêm trọng CVE-2026-45659 trên SharePoint. Lỗ hổng này cho phép kẻ tấn công đã xác thực thực thi mã tùy ý trên máy chủ mà không cần đặc quyền cao. Việc cập nhật bản vá là cần thiết để bảo vệ hệ thống trước các nguy cơ tiềm ẩn.
Mô hình AI bảo mật Mythos của Anthropic được đánh giá là quá nguy hiểm để phát hành rộng rãi. Sau khi thử nghiệm trên hơn 50 kho mã nguồn thật, Cloudflare đã xác nhận những lo ngại này, cảnh báo về khả năng xâu chuỗi lỗ hổng tinh vi và cơ chế từ chối không nhất quán của Mythos. Điều này đặt ra yêu cầu cấp bách cho ngành bảo mật phải thay đổi chiến lược phòng thủ một cách căn bản, tập trung vào kiến trúc hệ thống thay vì chỉ vá lỗi nhanh hơn.

Phiên bản iOS 26 mang đến nhiều tính năng ẩn hữu ích cho iPhone, từ biến ứng dụng thành widget, xem lại lịch sử địa điểm, tùy chỉnh rung, đến ẩn ứng dụng và xóa dữ liệu vị trí ảnh. Bài viết tổng hợp 10 thủ thuật giúp người dùng khai thác tối đa thiết bị của mình.
Các nhà nghiên cứu bảo mật đã phát hiện ra 28 ứng dụng lừa đảo trên Google Play Store, giả mạo chức năng cung cấp lịch sử cuộc gọi để lừa người dùng đăng ký thuê bao với tổng cộng hơn 7,3 triệu lượt tải. Các ứng dụng này, được gọi là "CallPhantom", thu thập thông tin sai lệch và có thể đã hoạt động từ cuối năm 2025.
Nghiên cứu bảo mật mới cho thấy AI Mythos của Anthropic đã giúp nhóm Calif tạo ra một lỗ hổng bảo mật macOS trên chip Apple M5 chỉ trong 5 ngày. Exploit này đã vượt qua tính năng bảo mật Memory Integrity Enforcement (MIE) của Apple, một thành tựu đáng báo động về tiềm năng của AI trong việc phá vỡ các hệ thống an ninh phức tạp.
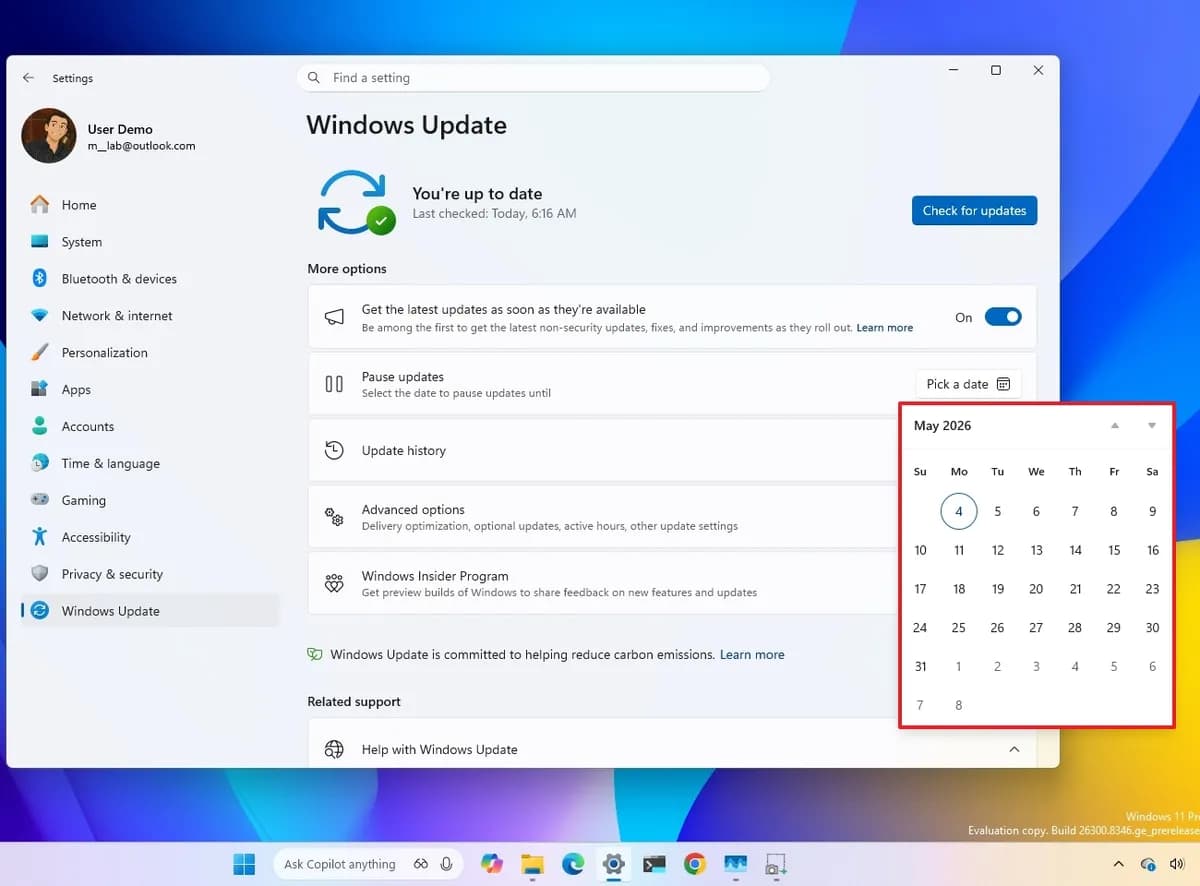
Microsoft đang thử nghiệm loạt cải tiến quan trọng cho Windows Update trên Windows 11 nhằm mang lại trải nghiệm người dùng tốt hơn. Những thay đổi này tập trung vào việc cho phép người dùng kiểm soát thời gian cập nhật, cung cấp thông tin chi tiết về driver và giảm thiểu tần suất khởi động lại máy không mong muốn.
Ứng dụng ChatGPT trên máy Mac vừa trải qua một vụ vi phạm bảo mật liên quan đến hai thiết bị của nhân viên. OpenAI đang triển khai bản cập nhật khẩn cấp và khẳng định chưa có dữ liệu người dùng nào bị ảnh hưởng. Người dùng Mac được khuyến cáo cập nhật ứng dụng ngay lập tức.
LinkedIn bị cáo buộc triển khai hệ thống quét ngầm máy tính người dùng để thu thập dữ liệu nhạy cảm và danh sách khách hàng của các đối thủ cạnh tranh. Đồng thời, nền tảng này bị cho là đã lừa dối cơ quan quản lý EU về việc tuân thủ Đạo luật Thị trường Kỹ thuật số thông qua việc che giấu API nội bộ Voyager.
Apple đang xem xét khả năng cho phép các ứng dụng AI có khả năng tự chủ xuất hiện trên App Store, một động thái có thể mang lại lợi ích nhưng cũng đi kèm rủi ro về bảo mật và doanh thu. Hãng được cho là đang phát triển hệ thống riêng để đảm bảo tuân thủ các tiêu chuẩn nghiêm ngặt của mình trước khi mở cửa.

Meta đã gửi cảnh báo đến khoảng 200 người dùng iPhone và Android, chủ yếu ở Ý, sau khi họ tải về một phiên bản WhatsApp giả mạo chứa spyware. Vụ tấn công sử dụng kỹ thuật xã hội và liên quan đến công ty spyware Asigint của Ý. WhatsApp xác nhận đã đăng xuất các nạn nhân và nhấn mạnh sự cố không do lỗ hổng trong nền tảng của họ.

Apple đã phát hành firmware mới cho AirTag 2, cải thiện tính năng chống theo dõi bằng cách thay đổi âm thanh khi phát hiện AirTag không mong muốn. Bản cập nhật này giúp người dùng dễ dàng định vị AirTag không xác định hơn trong quá trình Precision Finding. Đây là bước đi quan trọng nhằm nâng cao bảo mật và sự an toàn cho người dùng.

Bản tin ngày 2 tháng 4 năm 2026 tập trung vào các động thái mới của Apple, bao gồm giảm giá Studio Display XDR và hoàn tiền cho khách hàng cũ, tin đồn về iPhone 18 Pro, cập nhật tính năng chống theo dõi của AirTag 2, và việc ngừng thanh toán ở Nga. Những thay đổi này phản ánh chiến lược linh hoạt của Apple trong việc đáp ứng nhu cầu thị trường và đối phó với các thách thức quốc tế.

Apple đã phát hành bản beta công khai đầu tiên của iOS 26.5, mở rộng việc thử nghiệm cho người dùng phổ thông. Bản cập nhật này tập trung vào các cải tiến như tính năng gợi ý địa điểm trong Bản đồ Apple, mã hóa đầu cuối cho RCS, và hỗ trợ Live Activities cho phụ kiện bên thứ ba ở châu Âu. Đây là bước chuẩn bị quan trọng trước khi hệ điều hành chính thức ra mắt.
Apple đã phát hành bản beta công khai đầu tiên của iOS 26.5, mở rộng việc thử nghiệm cho người dùng phổ thông. Bản cập nhật này tập trung vào các cải tiến như tính năng gợi ý địa điểm trong Bản đồ Apple, mã hóa đầu cuối cho RCS, và hỗ trợ Live Activities cho phụ kiện bên thứ ba ở châu Âu. Đây là bước chuẩn bị quan trọng trước khi hệ điều hành chính thức ra mắt.

Apple đã phát hành một bản build beta 1 sửa đổi cho iOS 26.5, chỉ vài ngày sau phiên bản beta đầu tiên. Bản cập nhật này có khả năng sửa các lỗi quan trọng hoặc lỗ hổng bảo mật. Người dùng có thể cài đặt thông qua phần Software Update trên iPhone.

NordVPN đã phát hành công cụ miễn phí 'My Location' cho phép người dùng kiểm tra vị trí thực và ảo của mình trên internet. Công cụ này nhằm giúp người dùng hiểu rõ hơn về rủi ro quyền riêng tư liên quan đến dữ liệu vị trí và cung cấp hướng dẫn để bảo vệ thông tin cá nhân trực tuyến.
Các chuyên gia bảo mật từ Check Point đã phát hiện một lỗ hổng zero-day trong công cụ họp video TrueConf, cho phép kẻ tấn công triển khai mã độc thông qua quy trình cập nhật. Chiến dịch tấn công chuỗi cung ứng này, được cho là do các tác nhân liên quan đến Trung Quốc thực hiện, đã nhắm vào chính phủ và quân đội ở khu vực Nam Á. TrueConf đã phát hành bản vá trong phiên bản 8.5.3 để khắc phục sự cố.

Tim Cook khéo léo từ chối tiết lộ thông tin về kế hoạch kính thông minh của Apple bằng cách trích dẫn một câu nói kinh điển của Steve Jobs về "con tàu rò rỉ từ trên xuống". Sự trùng lặp này cho thấy sự kế thừa di sản và văn hóa bảo mật sâu sắc tại Apple, đồng thời duy trì sự bí ẩn xung quanh các sản phẩm tương lai.

Apple đang triển khai hệ thống xác minh tuổi trên các thiết bị iPhone và iPad tại Vương quốc Anh, một động thái gây lo ngại về quyền riêng tư và kiểm soát hệ điều hành. Quyết định này được đưa ra sau khi Apple ngừng cung cấp Advanced Data Protection cho người dùng mới tại Anh, và đang tạo tiền lệ cho các nền tảng khác như Systemd và Flatpak cũng xem xét triển khai xác minh tuổi. Xu hướng này dường như liên quan đến các quy định luật pháp tại California và đặt ra nhiều câu hỏi về quyền tự chủ của người dùng, đặc biệt trên các hệ điều hành mã nguồn mở như Linux.

Denuvo, cơ chế bảo vệ bản quyền game PC hàng đầu, đã bị bẻ khóa bằng một phương pháp dựa trên hypervisor, dẫn đến sự xuất hiện tràn lan các bản game 'zero-day repacks'. Irdeto, công ty mẹ của Denuvo, cam kết sẽ có các biện pháp đối phó mới mà không ảnh hưởng đến hiệu suất, nhưng việc sử dụng phương pháp bẻ khóa này đòi hỏi người dùng phải vô hiệu hóa nhiều tính năng bảo mật cốt lõi của Windows, gây ra rủi ro nghiêm trọng cho hệ thống.

Matt Mullenweg, đồng sáng lập WordPress, đã bày tỏ quan điểm về dự án EmDash của Cloudflare, bác bỏ tuyên bố đây là “người kế nhiệm tinh thần” của WordPress. Ông hoan nghênh tính mã nguồn mở và sự cạnh tranh, nhưng chỉ ra rằng EmDash tiềm ẩn nguy cơ khóa chặt nhà cung cấp và được tạo ra để thúc đẩy dịch vụ của Cloudflare. Mullenweg cũng khẳng định WordPress vẫn vượt trội về khả năng linh hoạt và độc lập nền tảng.
Nhiều CISO đang bị đánh lừa bởi các chỉ số bảo mật truyền thống, dẫn đến cảm giác an toàn giả tạo và bỏ qua những rủi ro an ninh mạng thực sự trong bối cảnh mối đe dọa tấn công mạng ngày càng gia tăng. Các KPI dựa trên số lượng như số lần quét hay số lỗ hổng được tìm thấy không phản ánh hiệu quả bảo mật thực tế, đặc biệt là trong chuỗi cung ứng phần mềm và CI/CD pipelines. Bài viết nhấn mạnh sự cần thiết phải chuyển đổi sang các chỉ số đo lường thực tế hơn, tập trung vào lỗ hổng tồn đọng, thời gian kẻ tấn công ẩn mình và khả năng giảm thiểu rủi ro đã được chứng minh.

Model Context Protocol (MCP) đang phát triển mạnh mẽ, không hề "chết yểu" như một số lo ngại ban đầu, theo báo cáo của ismcpdead.com. Giao thức này đã ghi nhận 265 tín hiệu tích cực, với lộ trình phát triển rõ ràng, khả năng tích hợp rộng rãi và sự chấp nhận từ 44% các công ty được theo dõi. Mặc dù vẫn còn thách thức về hiệu suất và bảo mật, MCP đang liên tục cải thiện khả năng sử dụng và mở rộng hệ sinh thái với sự tham gia của các tên tuổi lớn trong ngành công nghệ.

WhatsApp đã cảnh báo khoảng 200 người dùng, chủ yếu ở Ý, về việc họ đã cài đặt một phiên bản giả mạo của ứng dụng chứa phần mềm gián điệp chính phủ do công ty SIO của Ý phát triển. Nền tảng nhắn tin này đã đăng xuất các tài khoản bị ảnh hưởng, cảnh báo về rủi ro bảo mật và đang tiến hành các hành động pháp lý chống lại SIO. Đây là một phần của xu hướng gia tăng các cuộc tấn công bằng phần mềm gián điệp nhắm vào người dùng thông qua các ứng dụng giả mạo.
Apple vừa phát hành bản cập nhật bảo mật hiếm gặp cho iOS 18.7.7 và iPadOS 18.7.7 nhằm khắc phục lỗ hổng DarkSword nguy hiểm. Lỗ hổng này cho phép tin tặc chiếm quyền kiểm soát iPhone thông qua các trang web độc hại và đã được sử dụng rộng rãi, thậm chí công khai trên GitHub. Mặc dù khuyến khích người dùng nâng cấp lên iOS 26 để có bảo mật tốt nhất, động thái này cho thấy sự nghiêm trọng của DarkSword và cam kết của Apple đối với an toàn người dùng.

Mã nguồn của Claude Code phiên bản 2.1.88 từ Anthropic đã vô tình bị rò rỉ, tiết lộ các tính năng tiềm năng như chế độ Proactive mode cho phép AI hoạt động chủ động mà không cần nhắc lệnh, cùng với một hệ thống thanh toán tiền điện tử dành cho AI agents. Anthropic khẳng định đây là lỗi đóng gói do con người, không phải vi phạm bảo mật, và không có dữ liệu khách hàng nhạy cảm nào bị lộ. Mặc dù các tính năng này chưa chắc chắn sẽ ra mắt, chúng vẫn mang đến cái nhìn thú vị về định hướng phát triển của công cụ lập trình AI này.
